Blixt字典攻擊風險降低全攻略:從個人到企業的資安防禦指南
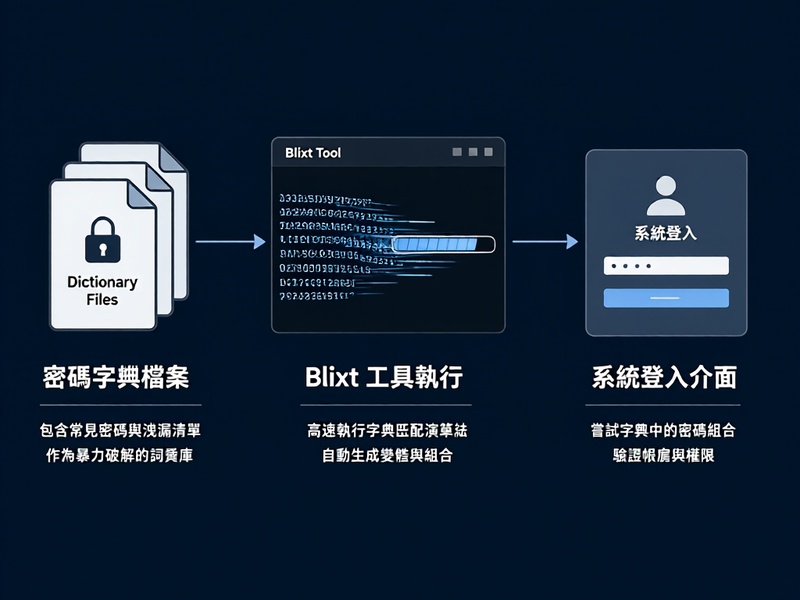
什麼是Blixt字典攻擊?
Blixt是一款開源的高速密碼破解工具,具備多執行緒運算、支援多種協定(如SSH、FTP、HTTP表單登入等)的特性,經常被資安人員用於驗證系統帳號密碼的強度;但這類工具也可能被駭客濫用,透過搭載常見密碼組成的字典檔,針對目標系統批量嘗試登入,一旦使用者設定的密碼強度不足,就可能在短時間內被攻破,導致帳號遭竊、資料外洩等風險。
降低Blixt字典攻擊風險的核心措施
1. 強化密碼治理政策
無論是企業或個人,都應建立嚴謹的密碼使用規範:密碼長度至少需達12字元,混合大小寫英文字母、數字與特殊符號,禁止使用生日、姓名、常見詞彙等容易被字典檔收錄的組合;同時應避免不同平台共用同一組密碼,可搭配密碼管理工具統一管理高強度隨機密碼,降低單一密碼外洩後的連鎖風險。
2. 導入多因素驗證(MFA)
多因素驗證是抵禦字典攻擊最有效的手段之一,即便攻擊者透過Blixt破解了密碼,仍需通過第二道(或多道)驗證機制(如手機驗證碼、硬體金鑰、生物辨識等)才能成功登入。企業應優先在核心業務系統、管理後台等高風險場景導入MFA,個人用戶也應在常用服務(如電子郵件、雲端硬碟)開啟此功能。
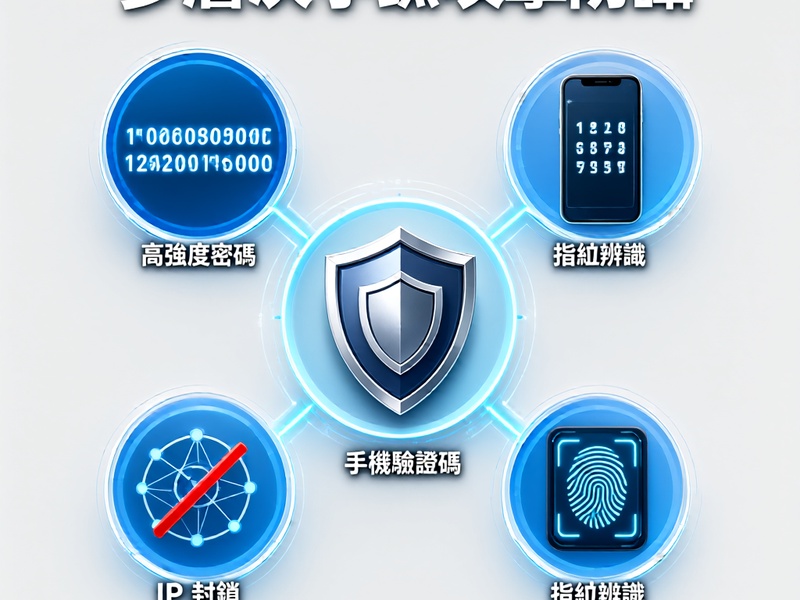
3. 部署異常登入偵測與防禦機制
針對Blixt這類批量嘗試登入的攻擊模式,可透過資安設備設定對應的防護規則:例如同一IP位址在1分鐘內超過5次登入失敗,就自動封鎖該IP 24小時;針對單一帳號設定連續失敗鎖定機制,例如連續3次輸入密碼錯誤就鎖定帳號15分鐘,大幅降低攻擊者的嘗試效率。此外,也可導入侵偵測系統(IDS)即時辨識字典攻擊行為並發出警報。
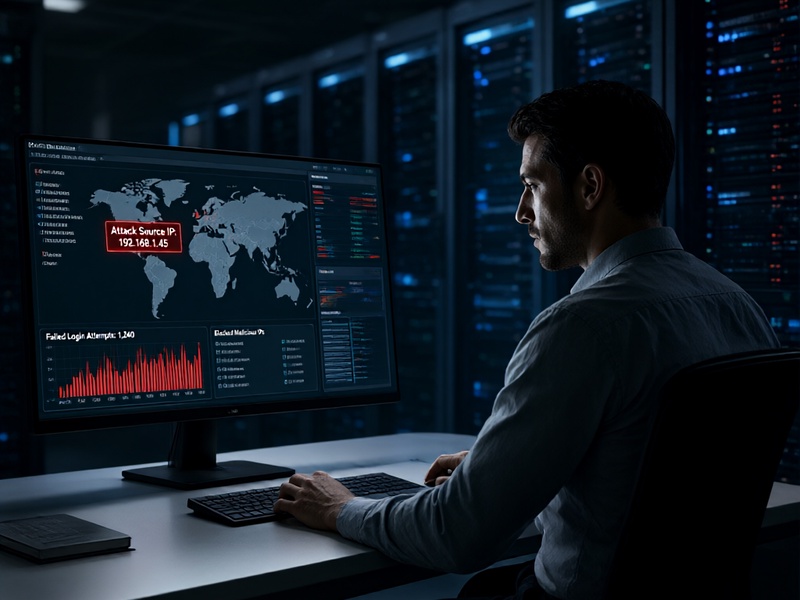
4. 定期開展資安檢測與意識培訓
企業可定期使用Blixt這類工具自行開展密碼強度測試與滲透測試,提前找出弱密碼帳號並要求使用者更換;同時應定期舉辦資安意識培訓,讓員工了解字典攻擊的運作原理與風險,養成良好的密碼使用習慣,從源頭降低攻擊成功的機率。
結語
Blixt本身是中性的資安測試工具,關鍵在於使用者的用途與防護意識。只要落實上述風險降低措施,就能有效抵擋濫用Blixt的字典攻擊,保障系統與帳號的安全。