數位護盾冷存錢包備份與恢復方案:安全、流程與實務
前言
數位護盾(Digital Shield)冷存錢包的價值,不在於單純保管資產,而在於建立一套可驗證、可復原且長期可控的安全體系。冷存錢包一旦遇到設備損壞、固件升級失敗、助記詞遺失或多重簽名配置錯誤,就可能造成資產無法動用。因此,備份與恢復方案應與錢包創建同步完成,並定期演練。
一、備份設計的核心原則
- 最小暴露原則:私鑰與助記詞不得出現於網路、雲端、郵件、社群訊息或一般檔案系統中。
- 多重冗餘原則:備份至少包含三個異地副本,例如保險箱、銀行保管箱、可信親友託管或安全金庫。
- 可驗證原則:每一次備份完成後,都應使用測試錢包或小額資產進行恢復演練。
- 版本可追溯原則:備份需標示錢包版本、固件版本、派生路徑、簽名方案與建立日期。
- 權限分離原則:若使用多重簽名,每個參與者的簽名材料、聯繫方式與恢復權限應獨立存放。
二、助記詞與私鑰備份方案
建議優先備份助記詞,因為它通常可透過標準派生路徑重建私鑰。若設備支援,應將助記詞、派生路徑、幣種、簽名算法與錢包名稱一同記錄於金屬板或防火防磁備份片。
備份格式可參考:
- 助記詞:24 個英文單字或標準編碼內容
- 派生路徑:例如標準錢包派生路徑
- 錢包名稱:數位護盾主錢包
- 建立日期:西元年與月份
- 固件版本:恢復時需相容
- 測試結果:已於隔離設備完成驗證
若使用私鑰直接備份,建議透過離線加密後寫入金屬介质,並將解密金鑰與私鑰分離存放,避免單一節點洩漏造成全部損失。
三、多重簽名與分散式備份
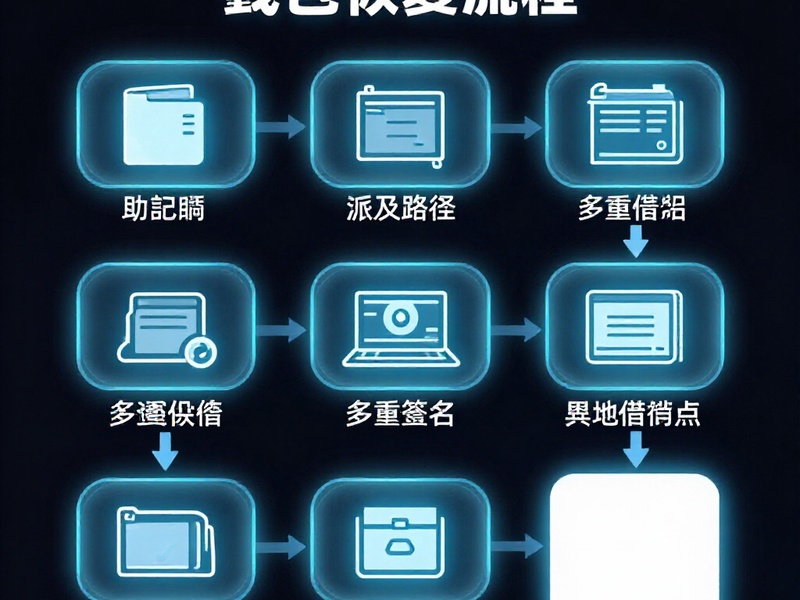
冷存錢包若采用 2 -of-3 或 3-of-5 多重簽名,備份應覆蓋每個簽名者、每台硬件錢包、每個 PIN、每組助記詞與每組派生路徑。建議建立「恢復矩陣」,記錄以下項目:
- 簽名者姓名或代稱
- 設備編號
- 助記詞存放地點代碼
- PIN 取得方式
- 派生路徑
- 固件版本
- 測試日期
若其中一台設備遺失,只要保留足夠簽名份額,仍可於隔離環境重建簽名權限。切勿將所有備份放在同一個物理地點。
四、定期驗證與演練機制
備份不是一次性工作,而是持續治理。建議每半年進行一次恢復演練,內容包含:使用備份助記詞在隔離設備重新初始化、確認派生路徑正確、執行小額轉出測試、檢查多重簽名簽章流程是否順暢。演練完成後,更新紀錄表,並銷毀測試期間可能產生的暫存資料。
五、常見風險與對應措施
- 助記詞洩漏:立即將資產轉移到新種子、新派生路徑與新多重簽名架構。
- 設備損壞:使用備份助記詞於同版本固件重建,避免跨版本派生差異。
- PIN 遺失:使用備份助記詞重置,並在安全環境重新設定 PIN。
- 單一地點災害:以異地冗餘與可讀取金鑰分散存放降低風險。
- 恢復步驟錯誤:建立標準作業流程與逐步檢查表,避免手動操作遺漏。
六、結論
數位護盾冷存錢包的安全,取決於「創建、備份、驗證、演練、更新」五個環節是否閉環。真正可靠的恢復方案,不只是一段助記詞,而是一套能经得起時間、災害與人員變動考驗的資產主權制度。