OmniWallet企業級錢包批量恢復策略:架構預置、流程規範與風險防控實務指引
隨著越來越多合規機構、Web3運營方、跨國貿易主體選擇OmniWallet作為多鏈資產的統一託管工具,單節點、單錢包的恢復機制早已無法匹配企業級的資產安全要求。當出現批量設備遺失、伺服器元數據損壞、勒索軟體加密本地錢包文件等突發場景時,零散的恢復操作不僅耗時數天,更可能因操作失誤、權限錯配帶來數百萬等級的資產損失,一套標準化的OmniWallet企業級批量恢復策略,已然是資產安全架構中不可或缺的核心環節。
一、批量恢復的前置架構預置
不同於個人用戶隨機備份的習慣,企業級批量恢復的基礎在於日常運營階段就完成架構層面的預置,避免突發故障時臨時拼湊資源。
- 分片備份體系:基於OmniWallet原生支援的BIP32/BIP44派生規則,提前將批量管理的上千個子錢包的派生路徑、對應權限歸屬、資產標籤映射表,拆分為三份以上加密分片,分別存儲在物理隔絕的無網設備、跨地域災備伺服器、第三方公證存證節點中,單一分片洩漏無法解密任何錢包資訊。
- 預設校驗節點:提前配置與OmniWallet主鏈運行體系獨立的公鏈節點校驗通道,不需要在恢復階段臨時申請節點權限,可實現地址歸屬的毫秒級比對。
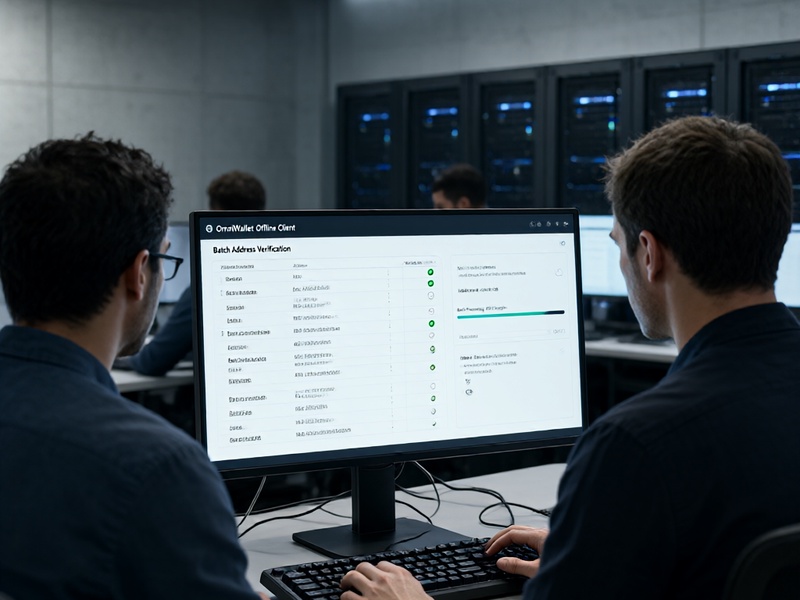
- 批量恢復沙箱:預先搭建完全斷開公網的隔離操作環境,部署預裝OmniWallet離線客戶端的操作終端,從硬體層面隔絕網路竊聽的風險。
二、標準化批量恢復作業流程
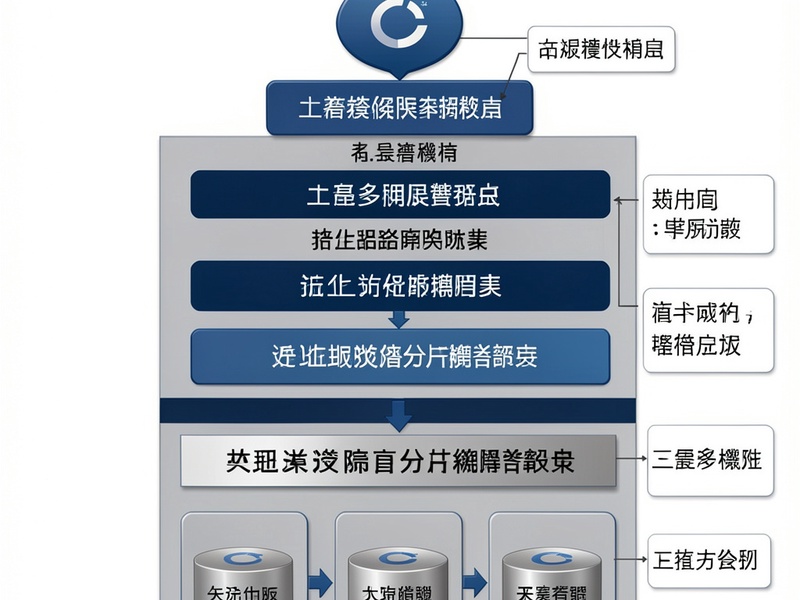
整個批量恢復流程嚴格遵循「先摸排、再校驗、慢執行、全留痕」的原則,杜絕跳步操作帶來的風險:
- 故障範圍精準摸排:首先通過鏈上節點的異常交易告警、資產餘額變化記錄,標定所有受影響的錢包列表,逐一核對每個錢包對應的資產額度、權限歸屬人、過往操作記錄,形成正式的故障影響清單,杜絕遺漏或重複處理的情況。
- 分級多簽權限校驗:針對不同資產額度的錢包設置差異化的校驗門檻:單錢包資產價值低於10萬人民幣的批次,由2名運營人員雙重確認即可啟動恢復;單錢包資產價值超過百萬等級的批次,需要走2/3企業多簽委員會的授權流程,未獲得授權的錢包不得納入批量恢復佇列。
- 離線環境批量執行:所有恢復操作均在預置的斷網沙箱內完成,每連續導入5個恢復完成的錢包,就對應比對一次鏈上派生地址,確保地址與預先留存的映射表完全匹配,杜絕因派生路徑計算錯誤帶來的地址錯位。
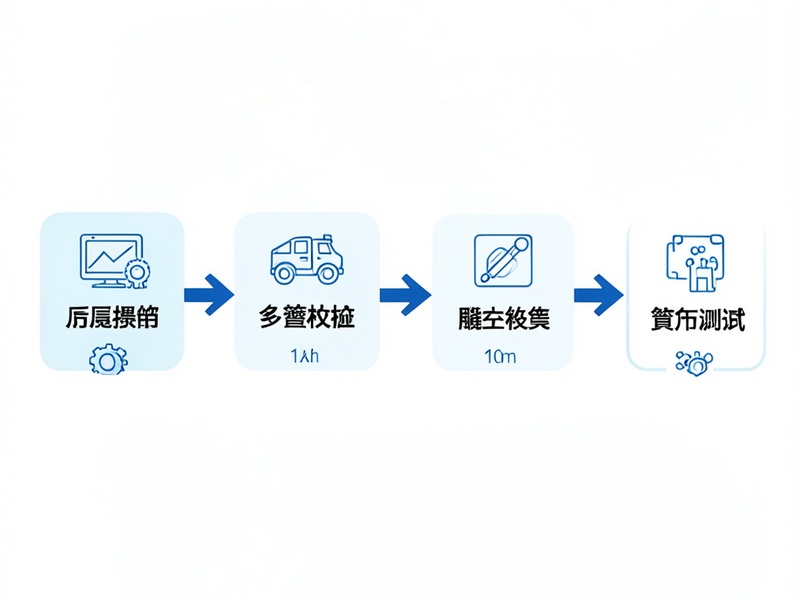
- 恢復後資產有效性測試:每一批次的錢包恢復完成後,逐個發起一筆最小額度的鏈上測試交易,確認錢包簽名功能正常、資產歸屬無誤後,再將錢包權限對接回日常運營系統。
三、全流程風險防控機制
批量恢復過程的風險往往隱藏在細節中,企業需要配套建立三層防控機制:首先是權限分離機制,負責操作執行、權限審核、事後審計的人員完全獨立,不存在單人可全流程操縱恢復操作的可能性;其次是定期演練機制,每季度在測試網環境完成一次全流程批量恢復演練,優化操作效率、排查流程漏洞;最後是全鏈留痕機制,所有恢復操作的日誌實時上傳到不可篡改的聯盟鏈存證,滿足合規審計的要求。
總的來說,OmniWallet的企業級批量恢復策略,從來不是突發故障下的被動應對,而是貫穿日常資產管理全週期的主動安全建設。通過架構預置、流程規範、風險防控的三重保障,企業可將批量故障的平均恢復時間從數十小時壓縮至3小時以內,同時將恢復過程中的資產損失風險降低95%以上,為業務的長期穩定運行構建堅實的安全底盤。