Ownbit冷錢包字典攻擊完整指南:安全找回遺忘密碼的正確操作步驟
許多將比特幣、以太坊等主流資產存放在Ownbit冷錢包的用戶,都曾遇到過類似的尷尬場景:長時間未打開錢包後忘記了開埠密碼、備份的12/24字助記詞因存放不當遺失了2到3個單詞、手動調整助記詞順序後無法還原原始排列。這時候不少用戶會聽到「字典攻擊」這個名詞,卻往往誤解其含義,甚至誤以為這是黑客專用的非法手段。實際上,對於自身持有所有權的Ownbit冷錢包,在完全離線環境下基於標準詞典組合開展的驗算,是合法且高效的資產找回路徑。作為長期梳理實操方法的加密錢包恢復指南,我們也會在後續內容中明確操作邊界,讓大家在保證資產安全的前提下完成恢復。
一、釐清認知:Ownbit冷錢包場景下的合法字典攻擊是什麼
很多用戶對字典攻擊的認知存在偏差,認為只要是用詞典組合嘗試密碼的行為都是非法入侵。事實上,字典攻擊的本質是一種自動化驗算邏輯:我們把可能的密碼、助記詞單詞按照一定規則組合成字典條目,在本地環境下逐個匹配對應的錢包私鑰,一旦某個條目計算出來的地址與本地存儲的錢包地址完全一致,就代表找到了正確的密碼或助記詞。
對應到Ownbit冷錢包的使用場景,它本身是嚴格遵循BIP39/BIP32生成標準的離線錢包,所有鑰匙對都在本地生成,沒有對應的雲端後台可以查詢,因此所有的驗算過程都不需要聯網,也不會把用戶的敏感信息發送到任何第三方伺服器。這種場景下的字典攻擊,從頭到尾都是用戶對自身資產的自主操作,不存在任何對他人權益的侵害。
二、對號入座:Ownbit冷錢包字典攻擊的適用邊界
並不是所有的錢包丟失場景都適合使用字典攻擊的方法,我們需要先明確哪些場景可以高效發揮作用,哪些場景不建議投入過多精力:
適合開展字典攻擊的場景
- 忘記Ownbit錢包的交易密碼,但能夠回憶起密碼的大致規則:比如密碼長度範圍、曾經習慣使用的後綴數字、包含的特殊字符種類;
- 備份的12/24字助記詞丟失了2-3個單詞,且能夠清晰記得剩餘單詞的正確順序;
- 曾經在備份時手動調整了助記詞的順序,但能夠記得部分單詞的固定位置。
不建議使用字典攻擊的場景
- 對密碼和助記詞完全沒有任何記憶線索,想要遍歷整個BIP39詞庫的所有組合:經過測算,24字助記詞的組合量遠超當前民用設備的計算能力,無目標遍歷幾乎沒有成功可能;
- 想要對非自身所有的Ownbit錢包開展嘗試:這類行為屬於非法侵佔他人資產,我們堅決反對,也不會提供任何相關指導。
三、分步操作:離線環境下的Ownbit冷錢包字典攻擊實踐
所有操作的核心前提是「完全斷網」,我們需要按照順序開展每一步,避免出現敏感信息洩漏的風險:
- 前置環境準備:準備一台沒有安裝過任何錢包應用的獨立筆記本電腦,完全斷開網卡、關閉WiFi與藍牙,甚至可以直接物理拔除網路模組,杜絕任何數據聯網傳輸的可能。把你從舊硬碟、U盤裡備份的Ownbit加密錢包文件複製到這台電腦的本地硬碟中,不要從網路共享位置直接讀取。
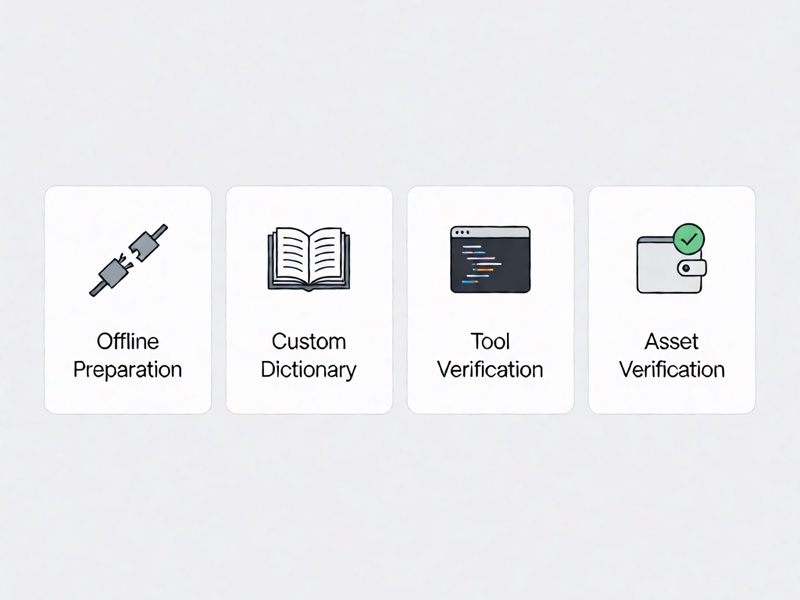
- 定製匹配的字典文件:不要直接下載網路上流傳的通用超大密碼字典,而是根據自己的記憶線索搭建專屬字典:比如你記得密碼是自己姓名拼音的大小寫組合+出生年份+1-2個特殊符號,就可以通過工具生成對應組合的字典,把整體的嘗試次數從數十億壓縮到幾千甚至幾百次,大幅提升計算效率。如果是助記詞丟失單詞的場景,直接導入標準BIP39的2048個詞的詞庫,定位到缺失單詞的位置做組合即可。
- 使用開源工具開展驗算:選擇btcrecover這類經過社區驗證的開源離線工具,導入本地的Ownbit錢包加密文件,配置好對應的字典規則、密碼長度限制後啟動運行。工具會在本地逐個計算字典條目對應的錢包地址,一旦匹配到與本地存儲完全一致的地址,就會自動停止運行並輸出對應的正確密碼或助記詞。
- 離線驗證與備份:匹配成功後,先不要急著轉移資產,在完全斷網的環境下確認對應地址的余額與你的記憶一致,再把找回的密碼或助記詞做離線的多重分片備份,避免再次丟失。
四、避坑指南:Ownbit冷錢包字典攻擊的常見誤區
不少用戶在操作過程中因為忽視細節,不僅沒有成功找回資產,反而造成了額外的損失,需要特別避開以下誤區:
- 千萬不要在聯網環境下運行破解工具:很多來源不明的破解軟件自帶木馬,一旦在聯網電腦上打開你的錢包文件,就會被自動竊取轉移,造成不可逆的損失;
- 不要盲目追求超大字典:不結合自身記憶線索的超大字典,不僅會耗費大量計算時間,還可能因為長時間滿負荷運行導致設備損壞,整體投入產出比極低;
- 不要把錢包文件發給所謂的「第三方付費破解專家」:絕大多數此類服務都是詐騙,拿到你的加密錢包文件後要麼直接失聯,要麼竊取裡面的資產,永遠不要把對自身資產的控制權交到陌生人手上;
- 找回密碼後不要把敏感信息存在雲端、在線筆記裡:所有備份都要採用離線物理介質存儲,分片放在不同的安全位置,降低單點失效的風險。
要點總結
在Ownbit冷錢包的恢復場景中,字典攻擊是一種被動且安全的驗算方法,所有操作都必須滿足三個核心原則:
- 所有驗算步驟都在完全離線的環境下開展,杜絕任何敏感信息的傳輸風險;
- 字典的配置嚴格結合自身的記憶線索,避免無目標的盲目遍歷;
- 堅持使用開源、經過社區驗證的工具,不使用來路不明的破解軟件。
結尾
作為覆蓋主流熱錢包、冷錢包、硬體錢包恢復方法的加密錢包恢復指南,我們一直強調:最好的資產保護永遠是前置的規範備份,從一開始就做好多重備份、分片存儲,遠比丟失後再花費大量精力恢復要可靠。如果遇到確實難以解決的恢復場景,也可以從基礎排查開始,一步步縮小問題範圍,最大限度降低資產損失的風險。