HashKey Me 密碼安全備份:守護去中心化身份與資產的終極指南
為何 HashKey Me 的密碼備份至關重要?
在 Web3 世界中,HashKey Me 作為一個去中心化身份(DID)與錢包解決方案,讓用戶完全掌控自己的數位身份與加密資產。然而,這份自主權伴隨著一個關鍵責任:密碼備份。一旦遺失助記詞或私鑰,你將永遠無法恢復帳戶,資產也將永久鎖定。
本文將深入探討 HashKey Me 的密碼安全備份策略,幫助你建立滴水不漏的防護網。
HashKey Me 的密碼機制簡介
HashKey Me 採用非託管架構,你的私鑰僅儲存在本地裝置中,不會上傳至任何伺服器。這意味著:
- 沒有「忘記密碼」功能:無法透過電子郵件或客服重置。
- 助記詞是唯一恢復途徑:通常為 12 或 24 個英文單詞。
- 密碼用於加密本地儲存:解鎖 App 時需要輸入。
因此,備份的對象不僅是「密碼」,還包括助記詞與私鑰。
安全備份的三大核心原則
1. 離線儲存,杜絕網路攻擊
切勿將助記詞或私鑰儲存在連網裝置中,例如:
- 手機相簿、備忘錄
- 雲端硬碟(Google Drive、iCloud)
- 電子郵件草稿
- 通訊軟體對話紀錄
正確做法:使用紙張手寫備份,並放置於防火防水的保險箱中。
2. 多重冗餘,分散風險
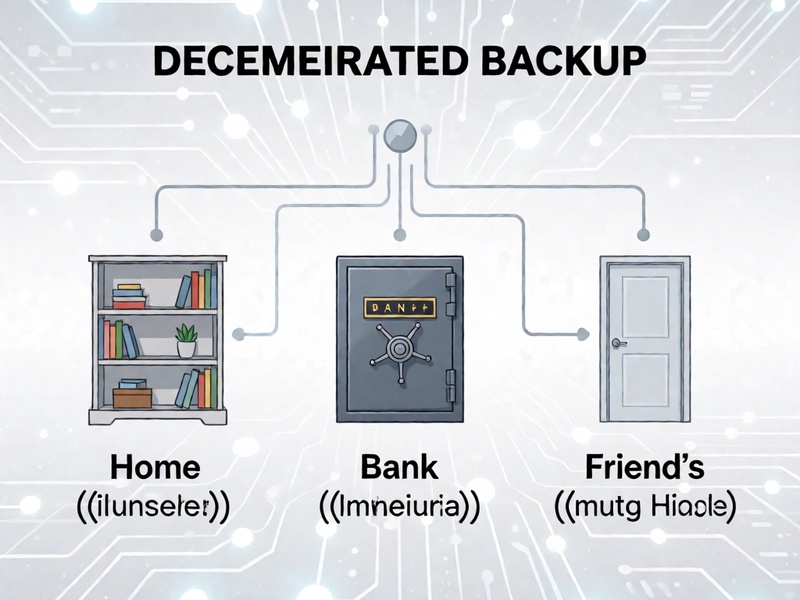
雞蛋不要放在同一個籃子裡。建議至少製作三份備份,並存放於不同地點:
- 家中安全處
- 銀行保險箱
- 可信賴的親友處(需確保對方理解其重要性)
3. 防篡改與防窺探
- 使用助記詞金屬板:防火、防水、防腐蝕,比紙張更耐用。
- 避免數位拍照:照片可能被惡意 App 掃描或上傳。
- 分割備份:將助記詞拆成兩部分,分別存放,需組合才能使用(例如 Shamir 秘密共享)。
進階備份策略:適合高資產用戶
使用硬體錢包搭配 HashKey Me
將 HashKey Me 與硬體錢包(如 Ledger、Trezor)結合,私鑰永遠不離開硬體裝置。備份時只需保護硬體錢包的助記詞即可。
社交恢復機制
HashKey Me 支援社交恢復?請查閱官方文件。若支援,可設定守護人(Guardians),在遺失時透過多人協作恢復帳戶,避免單點故障。
地理分散與法律考量
若你居住於法律要求加密資產申報的地區,備份時應注意:
- 避免將助記詞放在可能被查封的地點。
- 考慮使用信託或法律實體持有。
常見錯誤與陷阱
| 錯誤做法 | 風險 |
|---------|------|
| 截圖助記詞 | 相簿被駭,資產被盜 |
| 存在雲端 | 雲端服務商可存取,或帳號被盜 |
| 只備份一份 | 火災、水災、遺失即永久失去 |
| 告訴他人 | 社交工程攻擊 |
| 使用弱密碼 | 暴力破解 |
備份後的定期檢查
- 每半年檢查備份是否完整、可讀。
- 更換裝置時,先確認新裝置已成功恢復,再清除舊裝置。
- 測試恢復:用小額資產測試恢復流程,確保備份有效。
結語:備份就是擁有
在 HashKey Me 的世界裡,「Not your keys, not your coins」 是鐵律。密碼安全備份不是一次性的任務,而是持續的習慣。透過離線、冗餘、防篡改的策略,你才能真正擁有自己的數位身份與資產。
立即行動:檢查你的備份方式,別讓一時疏忽成為永久的遺憾。
免責聲明:本文僅供教育參考,不構成投資或安全建議。請自行研究並諮詢專業人士。