ZCash錢包復原的權限管理與審計:隱私資產安全核心防線
引言
ZCash作為全球頭部隱私公鏈,依托zk-SNARKs零知識證明技術實現鏈上交易的匿名性,其屏蔽位址(z-address)的資產隱私性遠高於比特幣等透明鏈體系,但這一特性也給錢包復原過程中的資產安全與合規審計帶來特殊挑戰。當用戶遭遇設備遺失、軟體損壞或多設備同步等場景需要復原錢包時,若權限管理失當或審計缺失,不僅可能導致資產被盜,還可能因隱私特性無法追溯損失。因此,建立針對ZCash錢包復原的權限管理體系與全流程審計機制,是保障ZCash資產安全的核心環節。
一、ZCash錢包復原的特殊場景與核心風險
不同於普通公鏈錢包僅對應單一私鑰的權限邏輯,ZCash的分層位址體系使得錢包復原的權限結構更為複雜,風險點也更為隱蔽。
1. ZCash位址體系的權限差異
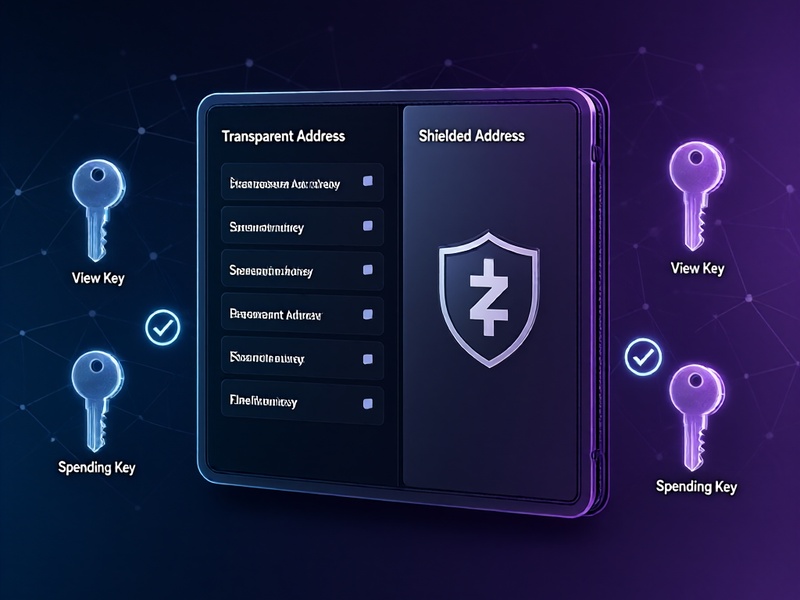
ZCash同時支持兩類位址:一是透明位址(t-address),其權限邏輯與比特幣一致,私鑰對應資產的全部控制權;二是屏蔽位址(z-address),依托零知識證明實現交易匿名,其權限分為三個層級:支出金鑰(Spending Key) 為最高權限,可用於簽名轉賬、動用資產;查看金鑰(View Key) 為次級權限,僅可查詢屏蔽位址的餘額與交易明細,無法動用資產;支付位址(Payment Address) 僅用於收款,無任何查詢或操作權限。多數用戶在復原錢包時易忽視這一分層邏輯,誤將支出金鑰直接導入聯網設備,導致最高權限泄露。
2. 常見復原場景的風險點
常見的ZCash錢包復原場景包括個人用戶設備遺失後的資產找回、機構用戶多簽錢包的節點恢復、多設備同步復原等,對應的風險主要有三類:一是權限過度暴露,比如僅需查詢餘額卻導入支出金鑰,給予惡意錢包軟體竊取資產的機會;二是權限分配失衡,比如機構多簽錢包復原時未做簽名校驗,導致單一人員越權操作;三是審計痕跡缺失,由於屏蔽位址的交易鏈上匿名,若復原過程未留痕,出現資產損失後完全無法追溯責任。
二、ZCash錢包復原的權限管理框架
針對ZCash的位址特性與復原風險,需基於「最小權限原則」搭建分級、隔離、可管控的權限管理框架,從源頭降低資產風險。
1. 分級權限的設計原則
根據復原場景的不同需求,將錢包復原的權限分為三個等級,僅授予場景所需的最低權限:
- 查詢級權限:僅導入查看金鑰,用於確認資產餘額與交易記錄,無任何資產操作權限,適用於復原前的資產核驗、日常賬務查詢等場景,權限風險極低。
- 操作級權限:導入支出金鑰,擁有轉賬簽名權限,僅在需要動用資產時啟用,且需在離線安全環境下操作,權限風險較高。
- 管理級權限:針對多簽錢包的管理場景,可用於調整簽名閾值、添加/移除簽名方,僅由核心管理人員持有,權限風險最高。
2. 復原介質的權限隔離
將不同權限的復原介質分開存儲與使用,避免單一介質泄露導致全量權限丟失:一是最高權限的助記詞、支出金鑰需離線存儲在硬體錢包、金屬備份板等冷介質中,僅在離線簽名場景下調用;二是查看金鑰可存儲在日常聯網設備中,用於日常查詢,即使泄露也不會導致資產損失;三是禁止將助記詞、支出金鑰存儲在雲端、聊天記錄等聯網環境中,降低被竊取的風險。
3. 多簽錢包的復原權限分配
針對機構用戶的多簽ZCash錢包,復原時需嚴格執行簽名閾值規則:比如3/5多簽錢包需至少3個簽名方共同授權,才能完成錢包復原並啟用操作級權限,防止單一節點權限過大導致的資產風險。同時支持權限的臨時授予與到期自動回收,比如臨時復原需求授予的操作權限,在24小時後自動失效,避免長期暴露風險。
三、ZCash錢包復原的全流程審計機制
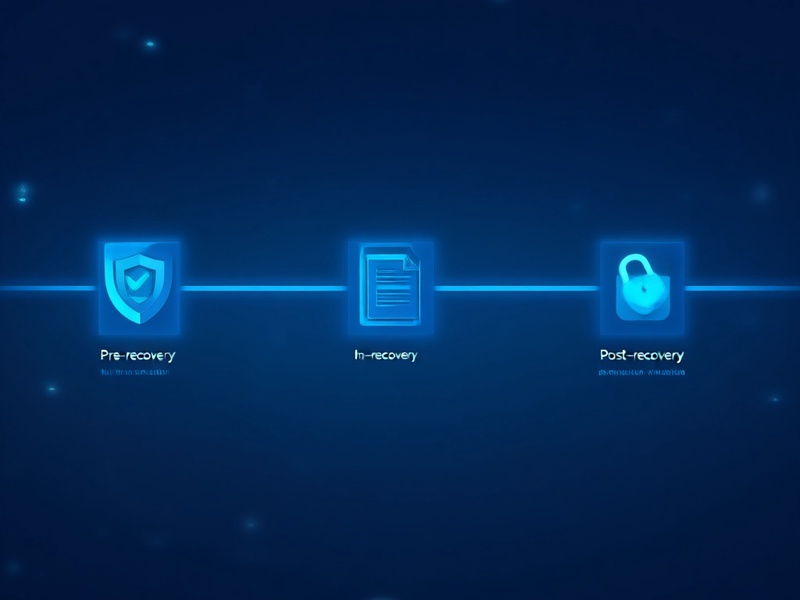
由於ZCash屏蔽位址的鏈上匿名性,僅依靠鏈上數據無法實現有效審計,需搭建「復原前預審計、復原中實時審計、復原後跟蹤審計」的全流程審計機制,實現權限操作的可追溯、可管控。
1. 復原前的預審計
復原操作發起前,需完成三項審計校驗:一是工具安全性審計,優先選擇ZCash官方團隊開發或經過第三方安全審計的錢包工具(如Zecwallet、Nighthawk Wallet等),禁止使用來路不明的第三方軟體,避免內置木馬竊取金鑰;二是介質完整性審計,校驗助記詞、金鑰的完整性與合法性,比如通過助記詞的校驗位確認沒有被篡改,通過查看金鑰初步核驗資產情況;三是權限預評估,明確本次復原的目的與所需權限等級,僅申請必要的最低權限,比如僅查詢餘額則無需導入支出金鑰。
2. 復原過程的實時審計
復原操作執行過程中,需落實全程留痕與實時監控:一是操作日誌留痕,記錄復原操作的發起人員、時間、設備、申請的權限類型、操作內容等信息,形成不可篡改的審計日誌,便於後續追溯;二是異常操作告警,對復原過程中的異常行為進行實時監控,比如原本申請查詢權限的操作突然請求導入支出金鑰,或復原設備出現異常網絡請求,立即中斷操作並啟動應急響應;三是多級審批機制,針對機構用戶的操作級、管理級權限復原,需經過至少兩名管理員授權才能執行,防止單人越權。
3. 復原後的跟蹤審計
復原完成後,需開展三項後續審計工作:一是資產核驗審計,通過查看金鑰比對復原前後的資產餘額與交易記錄,確認沒有異常資產轉移;二是權限回收審計,確認臨時授予的權限已及時回收,比如清除設備上的支出金鑰緩存、銷毀臨時使用的復原介質,避免權限長期暴露;三是合規性審計,對於有監管要求的機構用戶,通過查看金鑰導出屏蔽位址的交易記錄,滿足反洗錢、資金溯源等合規要求,平衡隱私性與合規性。
四、常見誤區與最佳實踐
1. 常見認知誤區
- 誤區一:「ZCash錢包復原必須導入全量私鑰」。實際上多數查詢、核驗場景僅需導入查看金鑰即可完成,完全無需暴露支出金鑰這一最高權限。
- 誤區二:「ZCash隱私性強所以無法審計」。雖然屏蔽位址的交易鏈上匿名,但通過查看金鑰可實現鏈上資產的可審計,結合鏈下的操作日誌可實現全鏈路追溯。
- 誤區三:「助記詞是唯一的復原方式」。用戶可根據需求拆分復原介質,比如將查看金鑰、支出金鑰分別備份,不同場景使用不同的復原方式,降低單一介質泄露的風險。
2. 落地最佳實踐
- 個人用戶:優先使用硬體錢包存儲ZCash資產,復原時先在安全環境下用查看金鑰核驗資產,確有轉賬需求時再用離線設備導入支出金鑰,避免在聯網設備上暴露最高權限;定期開展復原演練,確認備份介質的有效性。
- 機構用戶:採用「多簽錢包+分級權限」的架構,復原過程執行多人審批、全程留痕,定期開展安全審計與壓力測試,檢驗權限管理與審計機制的有效性;設置專門的審計崗位,負責復原流程的監督與追溯。
- 通用建議:定期更新錢包軟體至最新官方版本,對復原介質進行多重異地備份,避免單點故障導致資產永久丟失。
總結
ZCash的隱私特性為用戶帶來了鏈上資產的匿名性保障,但也對錢包復原過程中的權限管理與審計提出了更高要求。通過構建分級權限管理框架、落實全流程審計機制,既能充分發揮ZCash的隱私優勢,又能有效防範復原過程中的資產安全風險。無論是個人用戶還是機構用戶,都應重視錢包復原環節的安全防護,結合自身場景選擇合適的權限與審計方案,保障ZCash資產的安全與合規。