Parity 離線恢復操作安全指南:氣隙冷錢包與簽名全流程
前言
在區塊鏈資產管理中,Parity 離線恢復操作安全指南的核心目標,是讓私鑰與助記詞永遠不接觸聯網環境。無論你使用的是 Parity Signer、Parity Ethereum 相容錢包、Keystore 檔案或硬體錢包,只要涉及恢復,就必須把「氣隙、校驗、簽名、驗證」當成不可妥協的流程。
一、先定義威脅模型
離線恢復不是把助記詞抄下來那麼簡單。常見風險包括:
- 釣魚網站誘導輸入助記詞或 Keystore 密碼。
- 惡意軟體側錄鍵盤、剪貼簿、螢幕與 USB 裝置。
- 假錢包軟體、假更新包與供應鏈攻擊。
- 攝影機、雲端備份、即時通訊軟體造成二次洩露。
- 交易參數被篡改,簽名後資產被轉到攻擊者地址。
因此,Parity 離線恢復操作安全指南的第一原則是:恢復環境必須可驗證、可隔離、可重複演練。
二、準備階段:建立乾淨的離線環境
- 使用專用且不再聯網的電腦,或支援氣隙簽名的硬體錢包。
- 關閉 Wi-Fi、藍牙、相機、麥克風、NFC 與任何無線模組。
- 移除不必要的 USB 裝置,只保留可信任的資料媒介。
- 從官方渠道取得 Parity 軟體或離線簽名工具,並核對雜湊值與開發者簽名。
- 準備金屬助記詞板、防篡改封袋、離線 USB、QR Code 掃描器與紙本流程清單。
- 在無攝影機、無旁人的空間操作,避免螢幕被錄影或窺視。
三、備份與保存:不要讓恢復材料成為單點故障
助記詞與私鑰是資產控制權,不是普通密碼。建議:
- 使用耐火、防水、防磁的金屬板備份助記詞,避免紙張與照片。
- 採用多地備份與分片保存,但分片規則不可與同一份文件存放。
- Keystore JSON 若需保存,密碼必須獨立且高強度,最好使用密碼管理器離線保存。
- 定期做恢復演練,確認備份可讀、順序正確、無錯字。
- 不把助記詞輸入任何網站、聊天機器人、雲端筆記或電子郵件。
四、Parity 離線恢復操作安全指南:標準流程
1. 驗證軟體與環境
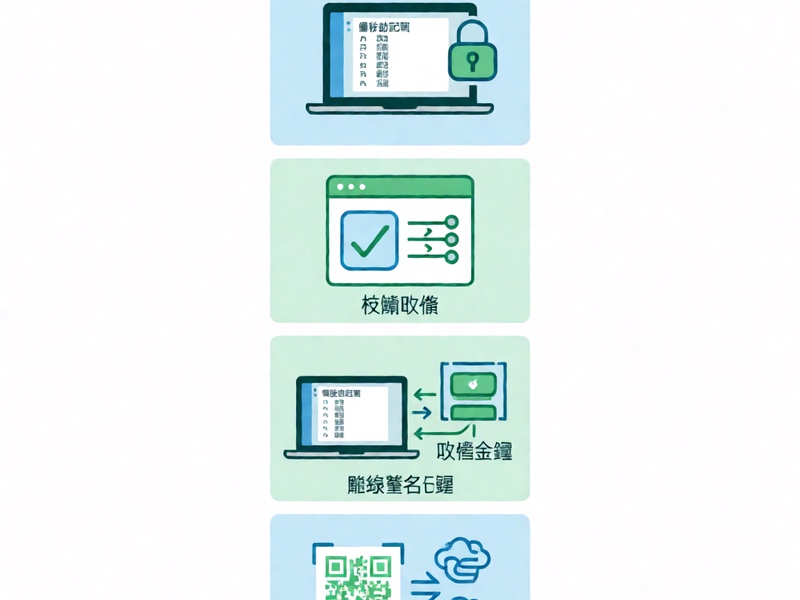
先在聯網機器下載官方軟體與校驗檔,將安裝檔與雜湊值帶到離線機器。離線機器再次計算雜湊並比對。若簽名或雜湊不符,立即停止,不進入恢復。
2. 導入恢復材料
在離線環境中開啟 Parity 恢復介面,依序輸入助記詞或載入 Keystore。輸入時避免使用網路鍵盤、遠端桌面與螢幕共享。若使用硬體錢包,確認裝置螢幕顯示的地址與電腦端一致。
3. 驗證地址與帳戶
恢復後不要急著交易。先比對地址、帳戶索引、派生路徑與多簽合約地址。對照既有備份清單,確認每一個地址都正確。
4. 建立未簽名交易
需要轉移資產時,在聯網機器建立未簽名交易,記錄 nonce、鏈 ID、gas 參數、收款地址與金額。將交易資料透過 QR Code、離線 USB 或手動輸入帶到離線機器。
5. 離線簽名
在離線 Parity 環境中載入未簽名交易,逐項核對鏈 ID、合約地址、金額與手續費。確認無誤後簽名。簽名過程不得連接網路,也不得讓私鑰離開氣隙環境。
6. 廣播與二次驗證
把簽名交易帶回聯網機器廣播。廣播後在區塊瀏覽器核對交易狀態、from、to、value 與合約事件。若交易被替換或卡住,不要重複簽名相同 nonce,應先確認鏈上狀態。
五、多簽與合約錢包的特殊注意
若你的 Parity 帳戶涉及多簽合約或智慧合約錢包,恢復時必須確認:
- 合約地址、owner 清單與簽名閾值。
- 交易呼叫資料與函式選擇器是否正確。
- 是否需要多位簽署人分別在各自氣隙環境完成簽名。
- 是否存在重放攻擊、鏈 ID 不符或 nonce 衝突。
任何一項不確定,都應先在小額或測試網演練,不可直接動用主要資產。
六、常見錯誤與禁忌
- 在聯網電腦輸入助記詞或私鑰。
- 使用來路不明的 Parity 安裝包或瀏覽器外掛。
- 將助記詞拍照、上傳雲端或傳到通訊軟體。
- 忽略硬體錢包螢幕顯示,直接按確認。
- 未核對收款地址就簽名。
- 在遠端協助或螢幕共享時進行恢復。
- 恢復後未清除暫存檔、剪貼簿與日誌。
七、事後安全與應變
完成 Parity 離線恢復與交易後,應安全擦除離線機器上的臨時檔案,移除 USB 媒介中的交易殘留,並將助記詞與 Keystore 放回防篡改保存環境。持續監控地址異動,若懷疑私鑰洩露,立即將資產轉移到新生成且未暴露的錢包,撤銷不必要的合約授權,並更新整體備份與恢復計畫。
結語
Parity 離線恢復操作安全指南不是一次性文件,而是一套持續演練的安全紀律。真正的安全來自氣隙隔離、軟體校驗、離線簽名、鏈上驗證與嚴格的備份管理。只要其中一個環節鬆懈,私鑰就可能暴露。把每一次恢復都當成高風險操作,才能讓資產控制權牢牢留在自己手中。