O3 安全恢復環境搭建教程:打造隔離、可驗證的災難復原基地
O3 安全恢復環境是一套以「離線、帶外、原始」為核心原則的復原空間。它的目的不是取代日常備份,而是在勒索軟體、資料損毀、設定錯誤或大規模故障發生時,提供一個與生產環境隔離、可驗證、可重複操作的復原基地。以下教程從規劃、架構、建置到演練,帶你完成可落地的最小可行環境。
一、先定義目標與範圍
開始採購與安裝前,先確認三件事:
- RTO 與 RPO:系統可以停多久、最多可接受遺失多少資料。
- 復原範圍:作業系統、應用程式、資料庫、設定檔、憑證與密鑰是否都涵蓋。
- 法規與稽核:是否需要保留備份紀錄、存取日誌與演練報告。
建議將 O3 環境獨立於生產網域之外,使用獨立的帳號、憑證與網路區段。若資源允許,至少準備兩台節點:一台復原控制節點,一台復原儲存節點。
二、O3 架構設計
O3 可拆成三個層次:
- Offline 離線層:離線硬碟、磁帶或不可變物件儲存,避免勒索軟體直接加密。
- Out-of-band 帶外層:管理網路不經過生產網路,使用跳板機、MFA 與最小權限。
- Original 原始層:保留原始映像、雜湊值、簽章與版本,確保復原資料未被竄改。
建議網路分區:
- 管理區:跳板機、身分驗證、日誌收集。
- 復原區:隔離 VLAN,預設拒絕對外連線。
- 資料區:加密備份庫、離線媒體櫃與校驗伺服器。
三、硬體與虛擬化準備
最小可行配置可採用實體伺服器或虛擬化平台。若使用 Proxmox VE、VMware ESXi 或 KVM,請建立獨立虛擬交換器,例如 vmbr1,不要指定生產網路上行。儲存節點建議使用 RAID 或 ZFS,並啟用快照與資料校驗。
基本規格參考:
- CPU:8 核心以上。
- 記憶體:32 GB 以上。
- 系統碟:SSD 256 GB 以上。
- 備份碟:依資料量規劃,另備離線硬碟。
- 網路:至少兩個網孔,管理與復原流量分離。
四、安裝基礎系統
以 Ubuntu Server LTS 或 Debian 為例:
- 使用最小安裝,關閉不需要的服務。
- 設定靜態 IP,僅允許管理區連入。
- 僅啟用 SSH 金鑰登入,關閉 root 密碼登入。
- 安裝更新並啟用自動安全更新。
- 設定時間同步,確保日誌時間一致。
常用檢查:
sudo apt update && sudo apt upgrade -y
sudo ufw default deny incoming
sudo ufw allow from 10.10.10.0/24 to any port 22
五、部署復原控制與儲存
復原控制節點可安裝 Ansible、Restic、BorgBackup 或 Velero,依你的系統選擇。儲存節點可部署 MinIO、NFS 或 S3 相容儲存,並啟用版本控制與物件鎖定。
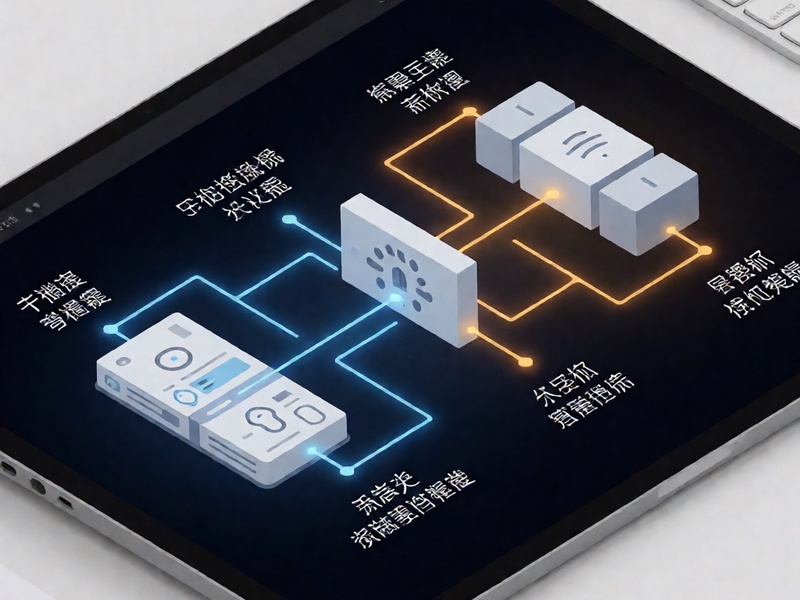
備份策略建議採用 3-2-1-1-0:
- 3 份資料。
- 2 種不同介質。
- 1 份異地備份。
- 1 份離線或不可變備份。
- 0 個未驗證的備份。
備份命令範例:
restic -r s3:https://minio.o3.local/o3 backup /etc /var/lib/app
每次備份後應執行校驗:
restic check --read-data
六、身分、權限與稽核
O3 環境不應直接共用生產 AD 帳號。建議:
- 建立獨立目錄服務或本地帳號。
- 強制 MFA 與短效憑證。
- 採用 RBAC,只給復原操作所需權限。
- 緊急管理帳號密封保管,使用時留下紀錄。
- 將操作日誌寫入不可變儲存,並設定告警。
七、復原流程與演練
一套可用的 O3 環境必須能被演練。標準流程:
- 確認事件範圍與復原目標。
- 在隔離網路啟動復原節點。
- 掃描惡意程式並驗證映像雜湊。
- 還原資料庫與應用程式。
- 執行功能測試與資料一致性檢查。
- 經核准後切換回生產或新環境。
- 產出報告,記錄 RTO 與 RPO 實際值。
演練頻率建議每季一次,至少每年一次完整異地復原。不要只驗證備份成功,要真正還原到可運作狀態。
八、安全強化與常見誤區
強化重點:
- 復原網路與生產網路實體或邏輯隔離。
- 備份加密,密鑰不與備份放在同一位置。
- 使用不可變儲存與離線媒體抵抗勒索軟體。
- 定期修補復原環境漏洞。
- 監控異常登入、大量刪除與權限變更。
常見誤區:
- 有備份就以為能復原。
- 復原環境仍連生產網域。
- 從未測試還原。
- 只靠單人操作,缺乏文件。
- 密鑰與備份放在一起。
九、結語
O3 安全恢復環境的價值在於隔離、驗證與演練。從最小可行環境開始,先確保能還原一個關鍵系統,再逐步擴大到資料庫、虛擬機與異地備援。只要把權限、日誌、離線備份與定期演練做好,就能在真正事故發生時,把停機與損失降到最低。