Coldlar 種子短語加密備份:離線、分片與多層防護全指南
引言:種子短語才是資產的最終控制權
在使用 Coldlar 這類硬體錢包或冷錢包管理加密資產時,許多人會把焦點放在裝置本身,卻忽略真正能恢復資產的關鍵:種子短語。只要取得 Coldlar 錢包所生成的種子短語,就能在任何相容錢包中重建私鑰與資產控制權。因此,種子短語的備份方式,必須比一般密碼更嚴謹。所謂「加密備份」,不是把助記詞拍照上傳雲端,也不是用一個簡單密碼壓縮檔案,而是透過離線環境、強密碼、分片、多重簽名與異地存放,建立可抵抗外洩、火災、遺失與單點失效的多層防護。
先理解風險:種子短語備份的四大威脅
- 數位外洩:照片、雲端硬碟、聊天軟體、電子郵件、密碼管理器同步,都可能被惡意軟體或供應商入侵。
- 實體災害:紙本怕火、水、蟲蛀、褪色;單一地點遺失即無法恢復。
- 單點失效:只備份一份,或把全部單詞放在同一處,等同把資產交給運氣。
- 操作失誤:抄錯單詞、順序錯誤、密碼短語遺失、未做恢復演練,都會在關鍵時刻才發現問題。
加密備份的核心原則
Coldlar 種子短語加密備份應遵循五個原則:
- 離線優先:生成、加密與還原過程盡量在氣隙環境完成,不連網、不插未知 USB。
- 零信任:不信任單一裝置、單一地點、單一人員,預設任何連網設備都可能已被感染。
- 密文與密碼分離:加密容器與解密密碼不可放在同一地點,避免一次被取得。
- 冗餘與分片:至少兩份以上備份,或使用 Shamir 分片分散風險。
- 可驗證:定期以安全方式演練恢復,確認備份有效,而非只憑記憶。
方法一:氣隙加密容器
若你需要在紙本之外增加數位加密備份,最穩妥的做法是建立專用離線環境。首先,在 Coldlar 裝置上生成並確認種子短語,手工抄寫在金屬或高品質紙本上。接著,準備一台永不連網的氣隙電腦,使用來源可驗證的開源加密工具,將種子短語放入加密容器。密碼應使用高熵長密碼,例如由離線隨機方式產生的 6 至 8 個隨機詞,或足夠長的字元組合,並獨立在另一安全地點保存。加密後的容器可複製到多個離線介質,如加密隨身碟、光碟或專用 SSD,但每一個介質都必須離線存放。關鍵是:種子短語在加密前不應接觸任何連網設備;加密工具本身也需驗證雜湊與簽章。
方法二:BIP39 密碼短語與多重簽名
BIP39 密碼短語常被稱為第 25 個詞,它能讓同一組種子短語派生出不同錢包。若 Coldlar 支援密碼短語,可將其視為額外防護,但必須理解:密碼短語不是備份加密,而是錢包派生的一部分。遺失密碼短語,等同遺失資產。因此密碼短語應與種子短語分開備份,不可寫在同一張紙上。更進一步,可採用多重簽名錢包,將控制權分散到多台 Coldlar 裝置或不同品牌的硬體錢包。即使其中一份種子短語外洩,攻擊者也無法單獨轉走資產。這是目前對抗單點失效最強的架構之一。
方法三:Shamir 分片與異地冗餘
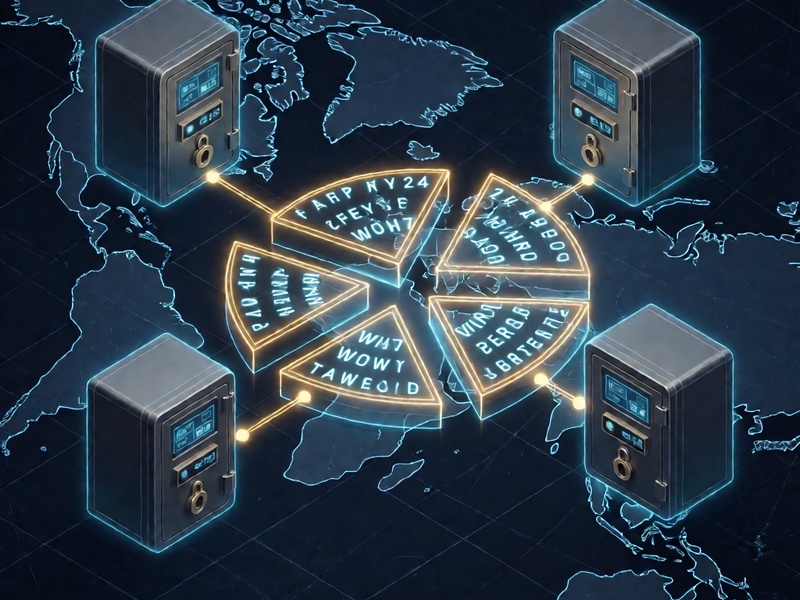
若 Coldlar 官方支援 Shamir 備份或 SLIP-39,可將種子短語拆分為多個分片,並設定閾值,例如 3-of-5。任何三個分片即可恢復,單一分片外洩不足以重建種子。分片應存放在不同地理位置,例如家用保險箱、銀行保管箱、可信親友處或異地安全據點。若 Coldlar 未原生支援,也可使用經過審計的離線 Shamir 工具,但必須先在小額錢包上完整演練。切勿自行把 24 個單詞簡單切成三份,因為簡單拆分會降低安全性,也容易因部分遺失而無法恢復。
方法四:金屬介質與防災設計
加密備份解決外洩風險,實體介質則解決災害風險。將助記詞以鋼印、沖壓或金屬字母片方式保存,可抵抗火災、水災與時間侵蝕。若同時使用加密容器,金屬板可保存加密後的密文或分片索引,而解密密碼則另存。備份地點應避免潮濕、高溫與明顯標示。外包裝不可寫上「Coldlar 種子短語」或「加密貨幣備份」等字樣,以免引來針對性竊盜。
實作流程:七個步驟
- 準備:確認 Coldlar 裝置來源可信,更新官方韌體,並在私密、無攝影機環境操作。
- 生成與抄寫:在裝置上生成種子短語,逐字核對,勿截圖、勿拍照、勿輸入任何 App。
- 加密:在氣隙電腦建立加密容器,使用強密碼與可驗證工具。
- 分片或冗餘:依需求採用 Shamir 分片、多重簽名或至少兩份異地備份。
- 存放:密文、密碼、硬體錢包分開放置,並使用防火防水容器。
- 演練:以空錢包或小額資產測試恢復流程,確認單詞、順序、密碼短語與分片閾值正確。
- 審查:每半年至一年檢查介質狀態、密碼記憶與存放環境,必要時重新加密與轉移。
常見誤區
- 把種子短語存入密碼管理器、雲端筆記或手機相簿。
- 用電子郵件寄給自己,或傳給家人代管。
- 使用弱密碼壓縮檔,並把密碼寫在壓縮檔同一隨身碟。
- 只備份一份,或全部放在同一個保險箱。
- 未經演練就相信備份有效。
- 將 BIP39 密碼短語與種子短語寫在一起。
- 在列印店、共用電腦或遠端桌面處理助記詞。
總結:安全是層層疊加的系統
Coldlar 種子短語加密備份的重點,不是追求單一最強工具,而是建立多層防護:離線生成、強密碼加密、分片或多重簽名、金屬介質、異地存放與定期演練。對多數使用者而言,可以先從氣隙加密容器與兩份異地備份做起;進階使用者則可進一步採用 Shamir 分片或多重簽名。請記住,種子短語一旦外洩,資產控制權即可能永久喪失;唯有把備份當成一套可驗證、可恢復、可隔離的安全系統,才能真正保護 Coldlar 錢包中的長期資產。